
การเข้ารหัส คาสิโนออนไลน์ เช็ก HTTPS และใบรับรองให้เป็นในไม่กี่นาที
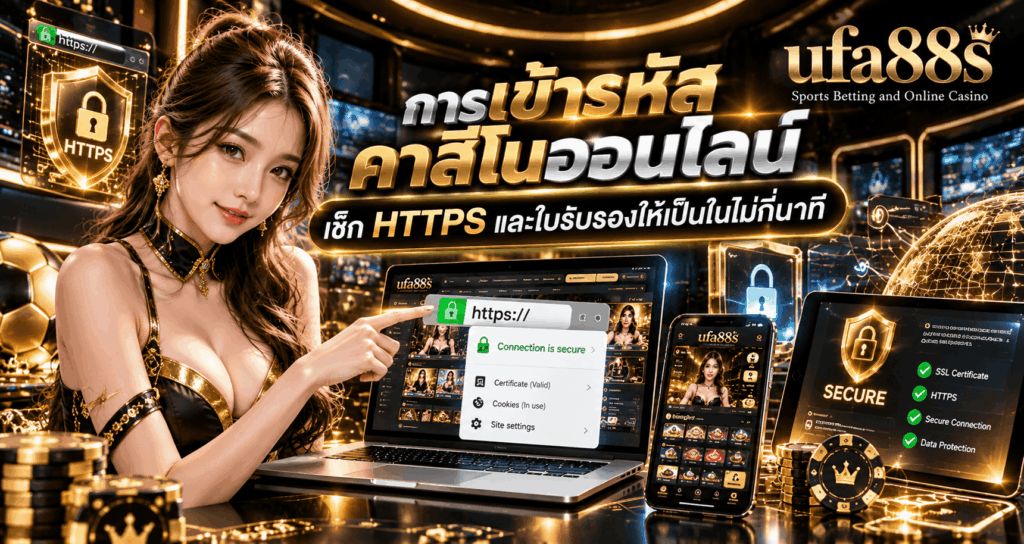
การเข้ารหัส คาสิโนออนไลน์ เป็นกระบวนการทางเทคนิคที่ช่วยปกป้องข้อมูลระหว่างการรับส่งผ่านเครือข่าย โดยเว็บไซต์ที่ใช้ HTTPS จะอาศัยโปรโตคอล TLS เพื่อช่วยรักษาความลับและความถูกต้องของข้อมูลระหว่างทาง รวมถึงตรวจสอบตัวตนของเซิร์ฟเวอร์ตามเงื่อนไขของใบรับรองดิจิทัลและการตั้งค่าที่ใช้งานจริง อย่างไรก็ตาม การเข้ารหัสไม่ได้ยืนยันว่าผู้ให้บริการได้รับใบอนุญาต มีความน่าเชื่อถือ หรือจัดการข้อมูลส่วนบุคคลอย่างเหมาะสมในทุกขั้นตอน
คำตอบแบบสั้น: ผู้ใช้ควรเริ่มตรวจสอบการเข้ารหัสจากชื่อโดเมน การเชื่อมต่อ HTTPS และรายละเอียดใบรับรองที่เบราว์เซอร์แสดง หากต้องการประเมินความปลอดภัยให้รอบด้าน ควรตรวจสอบข้อมูลผู้ให้บริการ นโยบายความเป็นส่วนตัว เงื่อนไขที่เกี่ยวข้อง และ ตรวจสอบใบอนุญาตคาสิโน เพิ่มเติมด้วย เพราะสัญลักษณ์แม่กุญแจไม่ได้รับรองว่าเว็บไซต์ปลอดภัยทุกด้าน
การทำความเข้าใจเทคโนโลยีนี้มีประโยชน์ต่อผู้ใช้อินเทอร์เน็ตทั่วไป ไม่ว่าจะเป็นการเข้าสู่ระบบ กรอกแบบฟอร์ม หรืออ่านข้อมูลจากเว็บไซต์ที่ต้องรับส่งข้อมูลผ่านเครือข่าย จุดสำคัญคือแยกให้ออกระหว่างการปกป้องข้อมูลระหว่างทางกับการรักษาความปลอดภัยของระบบทั้งหมด เนื่องจากแต่ละส่วนมีความเสี่ยงและวิธีตรวจสอบแตกต่างกัน
การเข้ารหัส คาสิโนออนไลน์ มีหลักการทำงานอย่างไรและช่วยปกป้องข้อมูลส่วนใด
หากต้องการเข้าใจว่า การเข้ารหัส คาสิโนออนไลน์ มีความหมายและรายละเอียดอย่างไร ควรเริ่มจากแนวคิดของการเปลี่ยนข้อมูลให้อยู่ในรูปแบบที่บุคคลซึ่งไม่มีสิทธิ์หรือไม่มีกุญแจที่เหมาะสมไม่สามารถอ่านเนื้อหาได้โดยตรง ในการเชื่อมต่อผ่าน HTTPS เบราว์เซอร์และเซิร์ฟเวอร์จะใช้ TLS เพื่อสร้างช่องทางสื่อสารที่ได้รับการปกป้อง กลไกนี้ช่วยลดโอกาสที่บุคคลภายนอกจะดักอ่านหรือแก้ไขข้อมูลระหว่างทาง โดยประสิทธิภาพขึ้นอยู่กับรุ่นโปรโตคอลและการตั้งค่าที่ใช้จริง
เมื่อผู้ใช้เปิดหน้าเว็บไซต์ เบราว์เซอร์จะตรวจสอบข้อมูลใบรับรองและดำเนินกระบวนการสร้างการเชื่อมต่อ TLS ตามขั้นตอนของโปรโตคอล จากนั้นทั้งสองฝั่งจะใช้กลไกทางคริปโทกราฟีเพื่อกำหนดกุญแจและพารามิเตอร์สำหรับสื่อสาร เมื่อการเชื่อมต่อสำเร็จ ข้อมูลที่ส่งผ่านช่องทางดังกล่าวจะได้รับการปกป้องตามคุณสมบัติของการตั้งค่าที่ตกลงกัน การเข้ารหัสจึงไม่ได้หมายความว่าข้อมูลจะถูกซ่อนจากผู้ใช้ที่ได้รับอนุญาตหรือจากเซิร์ฟเวอร์ปลายทางที่ต้องประมวลผลข้อมูลนั้น
องค์ประกอบหลักของระบบเข้ารหัสเว็บไซต์
- HTTPS: การสื่อสาร HTTP ผ่าน TLS ซึ่งช่วยปกป้องข้อมูลที่รับส่งระหว่างเบราว์เซอร์กับเซิร์ฟเวอร์
- TLS: โปรโตคอลที่ออกแบบมาเพื่อช่วยรักษาความลับ ความถูกต้องสมบูรณ์ของข้อมูล และการตรวจสอบตัวตนของปลายทางตามการตั้งค่าที่เหมาะสม
- ใบรับรองดิจิทัล: ข้อมูลที่เชื่อมโยงชื่อโดเมนกับกุญแจสาธารณะและรายละเอียดอื่นตามรูปแบบใบรับรอง เพื่อให้เบราว์เซอร์ตรวจสอบได้
- กุญแจเข้ารหัส: ข้อมูลทางคริปโทกราฟีที่ใช้ในการเข้ารหัส ถอดรหัส หรือยืนยันการสื่อสารตามวิธีการที่ระบบกำหนด
- การจัดการเซสชัน: กลไกที่ช่วยควบคุมสถานะการใช้งานหลังจากผู้ใช้เข้าสู่ระบบ ซึ่งต้องมีมาตรการป้องกันเพิ่มเติมนอกเหนือจากการเข้ารหัสการเชื่อมต่อ
องค์ประกอบเหล่านี้ทำงานร่วมกัน แต่ไม่สามารถใช้แทนกันได้ทั้งหมด ตัวอย่างเช่น ใบรับรองที่ถูกต้องช่วยให้เบราว์เซอร์ตรวจสอบชื่อโดเมนตามระบบความเชื่อถือ แต่ไม่ได้ยืนยันว่าผู้ให้บริการมีใบอนุญาตประกอบกิจการ ขณะที่ HTTPS ช่วยปกป้องข้อมูลระหว่างทาง แต่ไม่ได้รับรองว่าฐานข้อมูลปลายทางมีการควบคุมสิทธิ์อย่างเหมาะสม การประเมินจึงควรอ้างอิงหลักฐานของแต่ละส่วนอย่างแยกจากกัน
การเข้ารหัส คาสิโนออนไลน์ บนเว็บ ผ่าน HTTPS และ TLS แตกต่างกันอย่างไร
การเข้ารหัส คาสิโนบนเว็บ มักถูกกล่าวถึงร่วมกับคำว่า HTTPS, SSL และ TLS แต่คำเหล่านี้มีความหมายแตกต่างกัน HTTPS คือการสื่อสาร HTTP ที่ใช้ TLS เพื่อปกป้องข้อมูล ส่วน SSL เป็นโปรโตคอลรุ่นเก่าที่มีช่องโหว่และไม่ควรใช้กับระบบสมัยใหม่ แม้ผู้คนยังใช้คำว่า SSL Certificate ในภาษาทั่วไป แต่การประเมินทางเทคนิคควรพิจารณาว่าเซิร์ฟเวอร์รองรับและกำหนดค่า TLS รุ่นที่เหมาะสมหรือไม่
ระหว่างการสร้างการเชื่อมต่อ TLS เบราว์เซอร์และเซิร์ฟเวอร์จะแลกเปลี่ยนข้อมูลที่จำเป็นต่อการเจรจาพารามิเตอร์การสื่อสาร ตรวจสอบใบรับรองตามกระบวนการที่เกี่ยวข้อง และสร้างกุญแจสำหรับปกป้องข้อมูลที่ส่งต่อไป รายละเอียดจะแตกต่างกันตามรุ่นของ TLS และชุดอัลกอริทึมที่รองรับ โดย TLS 1.2 และ TLS 1.3 เป็นรุ่นที่พบในการใช้งานสมัยใหม่ ทั้งนี้ควรตั้งค่าระบบตามแนวทางความปลอดภัยที่เป็นปัจจุบัน
| องค์ประกอบ | หน้าที่ | ข้อจำกัดในการตีความ |
|---|---|---|
| HTTPS | ปกป้องการสื่อสาร HTTP ผ่าน TLS | ไม่รับรองความน่าเชื่อถือของธุรกิจทั้งหมด |
| TLS | ช่วยรักษาความลับและความถูกต้องของข้อมูลระหว่างทาง | ไม่ป้องกันการโจมตีทุกประเภท |
| ใบรับรองดิจิทัล | ช่วยตรวจสอบชื่อโดเมนและข้อมูลกุญแจตามระบบความเชื่อถือ | ไม่ใช่ใบอนุญาตประกอบกิจการ |
| นโยบายความเป็นส่วนตัว | อธิบายแนวทางเก็บ ใช้ และเปิดเผยข้อมูลตามที่ผู้ให้บริการระบุ | การมีนโยบายไม่ได้พิสูจน์ว่าปฏิบัติตามจริง |
สำหรับผู้ที่ต้องการศึกษาข้อมูลของ คาสิโนออนไลน์ ควรแยกข้อมูลด้านหน้าตาและฟังก์ชันของเว็บไซต์ออกจากหลักฐานทางเทคนิค เว็บไซต์ที่มีเมนูครบ โหลดเร็ว หรือออกแบบสวยงามไม่ได้ยืนยันว่าระบบหลังบ้านมีมาตรการป้องกันข้อมูลเพียงพอ เช่นเดียวกับเว็บไซต์ที่ใช้ HTTPS ก็ยังต้องตรวจสอบข้อมูลผู้ให้บริการและเงื่อนไขอื่นที่เกี่ยวข้องก่อนสรุปข้อเท็จจริง
เหตุใดการใช้ HTTPS จึงไม่เท่ากับการรับรองเว็บไซต์
ระบบใบรับรองดิจิทัลมีวัตถุประสงค์เพื่อช่วยให้เบราว์เซอร์ตรวจสอบการเชื่อมต่อกับชื่อโดเมนที่ระบุ ไม่ได้ออกแบบมาเพื่อรับรองคุณภาพของบริการ ความถูกต้องของข้อความโฆษณา หรือสถานะใบอนุญาตของธุรกิจ เว็บไซต์ที่สร้างขึ้นเพื่อหลอกลวงก็อาจมีใบรับรองที่ถูกต้องสำหรับโดเมนของตนได้ ดังนั้นผู้ใช้ต้องตรวจสอบว่าโดเมนตรงกับแหล่งที่ตั้งใจเข้าชมหรือไม่ และตรวจข้อมูลผู้ให้บริการจากแหล่งที่เชื่อถือได้เพิ่มเติม
วิธีอ่านใบรับรองและตรวจสอบ การเข้ารหัส คาสิโนออนไลน์ เว็บไซต์อย่างเป็นขั้นตอน
วิธีอ่าน รายละเอียดการเชื่อมต่อควรเริ่มจากแถบที่อยู่ของเบราว์เซอร์ แล้วตรวจชื่อโดเมน สถานะ HTTPS และคำเตือนที่แสดงอยู่ เมนูสำหรับดูใบรับรองอาจแตกต่างกันตามเบราว์เซอร์และระบบปฏิบัติการ หากมีคำเตือนเกี่ยวกับใบรับรองหรือการเชื่อมต่อ ไม่ควรฝืนดำเนินการต่อเพื่อกรอกข้อมูลส่วนบุคคล เพราะยังไม่สามารถยืนยันปลายทางได้ตามปกติจนกว่าจะตรวจสอบสาเหตุ
- ตรวจสอบชื่อโดเมนให้ตรงกับเว็บไซต์ที่ตั้งใจเข้าชม ระวังตัวอักษรที่คล้ายกัน การเพิ่มเครื่องหมายขีดกลาง หรือการเปลี่ยนนามสกุลโดเมน
- ตรวจดูว่าเว็บไซต์ใช้ HTTPS และเบราว์เซอร์ไม่ได้แจ้งเตือนเกี่ยวกับใบรับรองหรือความผิดปกติของการเชื่อมต่อ
- เปิดรายละเอียดใบรับรอง หากเบราว์เซอร์รองรับ แล้วตรวจชื่อโดเมน วันเริ่มต้นและวันหมดอายุ ตลอดจนสถานะที่เบราว์เซอร์รายงาน
- ตรวจว่าชื่อโดเมนที่ใช้งานอยู่ครอบคลุมตามใบรับรอง และไม่มีข้อผิดพลาดที่ทำให้เบราว์เซอร์ปฏิเสธการเชื่อมต่อ
- หากต้องการประเมินเชิงเทคนิค ให้ใช้เครื่องมือตรวจ TLS เพื่อวิเคราะห์รุ่นโปรโตคอล ชุดการเข้ารหัส และการตั้งค่าของเซิร์ฟเวอร์
- บันทึกผลการตรวจสอบพร้อมวันเวลาและขอบเขตที่ตรวจ เพื่อแยกหลักฐานที่ตรวจพบออกจากข้อสันนิษฐาน
การตรวจสอบด้วยตนเองช่วยคัดกรองความผิดปกติบางประเภท แต่ไม่ใช่การตรวจสอบระบบทั้งหมด ใบรับรองที่ยังไม่หมดอายุอาจถูกใช้กับเว็บไซต์ที่ผู้ใช้ไม่ควรไว้วางใจได้ หากผู้ควบคุมโดเมนผ่านกระบวนการออกใบรับรองตามเงื่อนไขของหน่วยงานที่เกี่ยวข้อง ดังนั้นควรตรวจสอบชื่อโดเมนจากแหล่งข้อมูลที่ตรวจสอบได้ และหลีกเลี่ยงการเปิดลิงก์จากข้อความที่ไม่ทราบที่มาเพียงเพราะปลายทางมี HTTPS
สัญญาณที่ควรหยุดและตรวจสอบเพิ่มเติม
- เบราว์เซอร์แจ้งว่าใบรับรองหมดอายุ ไม่ถูกต้อง หรือไม่ตรงกับชื่อโดเมน
- ชื่อโดเมนมีความแตกต่างจากเว็บไซต์ที่ตั้งใจเข้าชม แม้จะมีรูปลักษณ์คล้ายกัน
- เว็บไซต์ขอให้ปิดระบบป้องกันหรือเพิกเฉยต่อคำเตือนด้านความปลอดภัย
- มีการเปลี่ยนเส้นทางไปยังโดเมนที่ไม่คุ้นเคยโดยไม่มีคำอธิบายที่ชัดเจน
- มีคำขอรหัสผ่าน PIN หรือ OTP ผ่านช่องทางที่ไม่สามารถยืนยันตัวตนผู้รับได้
เมื่อพบข้อผิดปกติ ควรหยุดกรอกข้อมูลและตรวจสอบ URL จากแหล่งที่เชื่อถือได้ก่อน ไม่ควรปิดคำเตือนโดยไม่เข้าใจสาเหตุ เพราะอาจทำให้เชื่อมต่อกับปลายทางที่ไม่สามารถยืนยันตัวตนได้ตามปกติ นอกจากนี้ไม่ควรติดตั้งโปรแกรมหรือใบรับรองที่บุคคลอื่นส่งมาให้โดยไม่มีเหตุผลและแหล่งที่มาที่ตรวจสอบได้ เนื่องจากการติดตั้งสิ่งดังกล่าวอาจเปลี่ยนวิธีที่อุปกรณ์ตรวจสอบการเชื่อมต่อ
การเข้ารหัส คาสิโนออนไลน์ ปกป้องข้อมูลส่วนใดและมีข้อจำกัดอะไร
การเข้ารหัส บ่อนคาสิโนออนไลน์ อาจช่วยปกป้องข้อมูลระหว่างส่งผ่านเครือข่าย เช่น ข้อมูลแบบฟอร์มและข้อมูลเซสชันที่รับส่งผ่าน HTTPS ซึ่งกำหนดค่าอย่างเหมาะสม แต่ต้องแยกการปกป้องข้อมูลระหว่างทางออกจากการจัดเก็บข้อมูลในฐานข้อมูล การควบคุมสิทธิ์ของผู้ดูแลระบบ การสำรองข้อมูล และการจัดการเหตุการณ์ข้อมูลรั่วไหล เพราะแต่ละส่วนต้องอาศัยมาตรการทางเทคนิคและกระบวนการบริหารจัดการที่แตกต่างกัน
หากผู้ให้บริการจัดเก็บข้อมูลส่วนบุคคลไว้ในระบบ การใช้ TLS เพียงอย่างเดียวไม่ได้บอกว่าข้อมูลที่จัดเก็บถูกเข้ารหัสหรือไม่ ไม่ได้ยืนยันว่ามีการจำกัดสิทธิ์เข้าถึงอย่างเหมาะสม และไม่ได้พิสูจน์ว่าข้อมูลจะถูกลบเมื่อหมดความจำเป็นตามนโยบายหรือข้อกำหนดที่เกี่ยวข้อง การประเมิน ความปลอดภัยข้อมูลคาสิโน จึงควรพิจารณามาตรการหลายชั้น รวมถึงการเข้ารหัสขณะจัดเก็บ การสำรองข้อมูล และการควบคุมสิทธิ์ โดยต้องมีหลักฐานรองรับก่อนสรุปว่าผู้ให้บริการดำเนินการจริง
ความเสี่ยงที่ HTTPS ไม่สามารถแก้ไขได้ทั้งหมด
- เว็บไซต์ปลอม: ผู้ไม่หวังดีอาจสร้างเว็บไซต์เลียนแบบและใช้ใบรับรองที่ถูกต้องกับโดเมนของตนเองได้
- อุปกรณ์ติดมัลแวร์: โปรแกรมอันตรายอาจเข้าถึงข้อมูลก่อนเข้ารหัสหรือหลังถอดรหัสบนอุปกรณ์
- เซิร์ฟเวอร์ถูกเจาะ: หากระบบปลายทางถูกโจมตี ผู้โจมตีอาจเข้าถึงข้อมูลที่เซิร์ฟเวอร์สามารถอ่านได้
- การจัดการข้อมูลไม่เหมาะสม: การส่งข้อมูลผ่านช่องทางเข้ารหัสไม่ได้รับรองว่าผู้รับจะใช้หรือเปิดเผยข้อมูลอย่างเหมาะสม
- การหลอกให้เปิดเผยข้อมูล: ผู้ใช้อาจถูกหลอกให้กรอกรหัสผ่านหรือรหัสยืนยันในหน้าที่มีรูปลักษณ์คล้ายเว็บไซต์จริง
- การตั้งค่าระบบผิดพลาด: การใช้โปรโตคอลเก่า การจัดการกุญแจไม่เหมาะสม หรือการตั้งค่าสิทธิ์ที่ไม่รัดกุมอาจสร้างความเสี่ยงเพิ่มเติม
ด้วยเหตุนี้ ความปลอดภัย คาสิโนออนไลน์ จึงไม่ควรถูกประเมินจากสัญลักษณ์แม่กุญแจเพียงอย่างเดียว ผู้ใช้ควรตรวจสอบชื่อโดเมน ข้อมูลผู้ให้บริการ นโยบายความเป็นส่วนตัว เงื่อนไขการใช้งาน และช่องทางติดต่อที่ตรวจสอบได้ร่วมกัน โดยเฉพาะเมื่อเว็บไซต์ขอข้อมูลส่วนบุคคลหรือข้อมูลที่อาจนำไปใช้เข้าถึงบัญชีได้
การปกป้องข้อมูลระหว่างทางกับการปกป้องข้อมูลที่จัดเก็บ
ข้อมูลระหว่างทางหมายถึงข้อมูลที่กำลังเคลื่อนจากอุปกรณ์หนึ่งไปยังอีกอุปกรณ์หนึ่ง ส่วนข้อมูลที่จัดเก็บหมายถึงข้อมูลที่อยู่ในฐานข้อมูล ไฟล์สำรอง หรือระบบจัดเก็บอื่น การเข้ารหัสระหว่างทางช่วยลดความเสี่ยงจากการดักอ่านเครือข่าย แต่การปกป้องข้อมูลที่จัดเก็บต้องอาศัยการเข้ารหัสในระดับที่เหมาะสม การจัดการกุญแจ การกำหนดสิทธิ์ และการตรวจสอบการเข้าถึงเพิ่มเติม การมีมาตรการส่วนหนึ่งจึงไม่สามารถใช้แทนหลักฐานของอีกส่วนได้
นอกจากนี้ข้อมูลบางประเภทอาจถูกประมวลผลในรูปแบบที่อ่านได้ภายในเซิร์ฟเวอร์เพื่อให้ระบบทำงานตามปกติ หากอุปกรณ์หรือเซิร์ฟเวอร์ถูกควบคุมโดยผู้โจมตี ข้อมูลอาจมีความเสี่ยงแม้การรับส่งข้อมูลจะใช้ TLS ดังนั้นการรักษาความปลอดภัยที่มีประสิทธิภาพต้องครอบคลุมตั้งแต่การรับส่ง การประมวลผล การจัดเก็บ การสำรองข้อมูล ไปจนถึงการลบข้อมูลเมื่อหมดความจำเป็น
เว็บคาสิโนและระบบคาสิโนสดควรประเมินความปลอดภัยจากหลักฐานใด
การประเมิน เว็บคาสิโน ควรเริ่มจากหลักฐานที่ตรวจสอบได้ ไม่ใช่ข้อความประชาสัมพันธ์หรือรูปลักษณ์ของหน้าเว็บเพียงอย่างเดียว ผู้ใช้สามารถตรวจชื่อโดเมน การเชื่อมต่อ HTTPS และรายละเอียดใบรับรองในระดับเบื้องต้น จากนั้นจึงตรวจสอบข้อมูลผู้ให้บริการ เงื่อนไขการใช้บริการ นโยบายความเป็นส่วนตัว และสถานะใบอนุญาตจากหน่วยงานที่เกี่ยวข้อง ทั้งนี้การตรวจแต่ละส่วนตอบคำถามคนละเรื่องและไม่ควรนำมาปะปนกัน
สำหรับ ระบบคาสิโนสด หลักการปกป้องข้อมูลระหว่างทางยังคงเกี่ยวข้องกับการรับส่งข้อมูลผ่านเว็บไซต์หรือแอปพลิเคชัน แต่รายละเอียดการทำงานของระบบจริงอาจแตกต่างกันตามสถาปัตยกรรมบริการ เช่น การใช้เซิร์ฟเวอร์หลายระบบหรือผู้ให้บริการภายนอก การพบ HTTPS บนหน้าแรกไม่ได้ยืนยันว่าทุกบริการย่อยหรือทุกปลายทางได้รับการกำหนดค่าอย่างเหมาะสม การประเมินเชิงเทคนิคจึงต้องระบุขอบเขตของระบบที่ตรวจอย่างชัดเจน
คำว่า ความปลอดภัยเว็บคาสิโน ครอบคลุมมากกว่าการเข้ารหัส เพราะยังเกี่ยวข้องกับการยืนยันตัวตน การควบคุมสิทธิ์ การป้องกันการโจมตีแอปพลิเคชัน การจัดการช่องโหว่ การบันทึกเหตุการณ์ และการตอบสนองเมื่อเกิดเหตุผิดปกติ หากไม่มีผลตรวจหรือเอกสารรองรับ ไม่ควรสรุปว่าเว็บไซต์มีมาตรการเหล่านี้ครบถ้วน การระบุขอบเขตและข้อจำกัดของหลักฐานจะช่วยให้การประเมินมีความโปร่งใสมากขึ้น
รายการตรวจสอบเบื้องต้นสำหรับผู้ใช้ทั่วไป
- ชื่อโดเมนตรงกับเว็บไซต์ที่ตั้งใจเข้าชมหรือไม่
- เบราว์เซอร์แจ้งเตือนใบรับรองหรือการเชื่อมต่อหรือไม่
- ข้อมูลผู้ให้บริการและช่องทางติดต่อสามารถตรวจสอบได้หรือไม่
- นโยบายความเป็นส่วนตัวระบุการเก็บ ใช้ และเปิดเผยข้อมูลอย่างชัดเจนหรือไม่
- ข้อมูลใบอนุญาตสามารถตรวจสอบกับหน่วยงานที่เกี่ยวข้องได้หรือไม่
- เว็บไซต์ขอข้อมูลที่เกินความจำเป็นหรือขอให้เปิดเผยรหัสลับแก่บุคคลอื่นหรือไม่
รายการนี้เป็นแนวทางคัดกรองเบื้องต้น ไม่ใช่ใบรับรองความปลอดภัย หากข้อมูลสำคัญไม่ครบหรือไม่สามารถตรวจสอบย้อนกลับได้ ควรระบุว่ายังมีข้อจำกัดในการประเมิน แทนการสรุปว่าเว็บไซต์ปลอดภัยหรือไม่ปลอดภัยโดยไม่มีหลักฐานเพียงพอ
การเข้ารหัส คาสิโนออนไลน์ ตัวอย่างและสิ่งที่ควรรู้ก่อนประเมินเว็บไซต์
เมื่อพิจารณา การเข้ารหัส คาสิโนออนไลน์ ตัวอย่างและสิ่งที่ควรรู้ ควรแยกผลการตรวจสอบที่สังเกตได้ออกจากข้อสรุปที่ต้องอาศัยหลักฐานเพิ่มเติม ตัวอย่างต่อไปนี้เป็นสถานการณ์สมมติเพื่ออธิบายวิธีคิด ไม่ใช่ผลตรวจสอบเว็บไซต์จริง และไม่ใช่การรับรองเว็บไซต์หรือผู้ให้บริการรายใดรายหนึ่ง การระบุสิ่งที่ทราบและสิ่งที่ยังไม่ทราบอย่างชัดเจนช่วยป้องกันการตีความเกินขอบเขตของข้อมูล
ตัวอย่างที่ 1: HTTPS ทำงานและใบรับรองตรงกับชื่อโดเมน
สมมติว่าผู้ใช้เปิดเว็บไซต์แล้วพบ HTTPS โดยไม่มีคำเตือน และรายละเอียดใบรับรองสอดคล้องกับชื่อโดเมนที่กำลังเข้าชม ข้อมูลดังกล่าวสนับสนุนข้อสรุปเบื้องต้นว่าการเชื่อมต่อผ่านการตรวจสอบของเบราว์เซอร์ตามเงื่อนไขที่ใช้งาน แต่ยังไม่เพียงพอที่จะรับรองความถูกต้องตามกฎหมาย ความโปร่งใสของผู้ให้บริการ หรือความปลอดภัยของฐานข้อมูลหลังบ้าน จึงต้องตรวจสอบข้อมูลส่วนอื่นเพิ่มเติม
ตัวอย่างที่ 2: เว็บไซต์ใช้ HTTPS แต่โดเมนคล้ายเว็บไซต์ที่รู้จัก
หาก URL มีตัวอักษรเพิ่มขึ้น ใช้นามสกุลโดเมนต่างออกไป หรือเปลี่ยนเส้นทางไปยังโดเมนที่ไม่คุ้นเคย ผู้ใช้ไม่ควรถือว่าใบรับรองที่ถูกต้องเป็นหลักฐานยืนยันว่าเป็นเว็บไซต์เดียวกับที่ต้องการเข้าชม เพราะใบรับรองอาจยืนยันโดเมนอื่นได้ ควรเปรียบเทียบ URL กับแหล่งข้อมูลที่ตรวจสอบได้ และหลีกเลี่ยงการกรอกข้อมูลจนกว่าจะยืนยันปลายทางได้อย่างชัดเจน
ตัวอย่างที่ 3: เบราว์เซอร์แจ้งเตือนใบรับรอง
เมื่อมีคำเตือนว่าใบรับรองหมดอายุ ไม่ตรงกับชื่อโดเมน หรือไม่สามารถตรวจสอบความน่าเชื่อถือได้ ควรหยุดกรอกข้อมูลและตรวจสอบสาเหตุ ปัญหาอาจเกี่ยวข้องกับการตั้งค่าเซิร์ฟเวอร์ วันเวลาในอุปกรณ์ หรือปัจจัยอื่นที่ต้องตรวจเพิ่มเติม ผู้ใช้ไม่ควรคาดเดาว่าเป็นเพียงข้อผิดพลาดเล็กน้อยและกดข้ามคำเตือนโดยอัตโนมัติ โดยเฉพาะเมื่อเว็บไซต์ขอข้อมูลส่วนบุคคลหรือข้อมูลบัญชี
ตัวอย่างที่ 4: เว็บไซต์ไม่มีข้อมูลผู้ให้บริการชัดเจน
แม้การเชื่อมต่อจะไม่มีคำเตือน ผู้ใช้ยังควรตรวจสอบว่ามีข้อมูลผู้ให้บริการ เงื่อนไขการใช้บริการ นโยบายความเป็นส่วนตัว และช่องทางติดต่อที่ตรวจสอบได้หรือไม่ การไม่มีข้อมูลเหล่านี้ไม่ได้พิสูจน์ว่าเว็บไซต์มีเจตนาทุจริต แต่ทำให้ประเมินความรับผิดชอบและแนวทางจัดการข้อมูลได้จำกัด หากไม่สามารถตรวจสอบข้อเท็จจริงที่สำคัญได้ ควรระบุว่าหลักฐานยังไม่เพียงพอ
ตัวอย่างทั้งหมดแสดงให้เห็นว่าการเข้ารหัสเป็นเพียงหนึ่งองค์ประกอบของการประเมินเว็บไซต์ ผู้ใช้ควรแยกผลตรวจการเชื่อมต่อออกจากการตรวจสอบผู้ให้บริการและนโยบายข้อมูล และไม่ควรนำผลการตรวจเพียงครั้งเดียวไปสรุปว่าระบบทั้งหมดไม่มีความเสี่ยง
แนวทางปกป้องข้อมูลส่วนบุคคลและตรวจสอบมาตรการความปลอดภัย
การปกป้องข้อมูลส่วนบุคคลเริ่มจากการเปิดเผยข้อมูลเท่าที่จำเป็นและตรวจสอบว่าปลายทางเป็นเว็บไซต์ที่ตั้งใจเข้าชม ผู้ใช้ควรอ่านนโยบายความเป็นส่วนตัวก่อนส่งข้อมูล ตรวจสอบวัตถุประสงค์ในการเก็บข้อมูล และพิจารณาว่ามีช่องทางติดต่อสำหรับสอบถามหรือจัดการข้อมูลหรือไม่ นโยบายที่อ่านได้ชัดเจนเป็นข้อมูลประกอบการประเมิน แต่ไม่ได้พิสูจน์ด้วยตัวเองว่าผู้ให้บริการปฏิบัติตามนโยบายทุกข้อจริง
ในระดับการใช้งาน ควรตั้งรหัสผ่านที่ไม่ซ้ำกับบริการอื่น ใช้การยืนยันตัวตนหลายขั้นตอนเมื่อมีให้บริการ และไม่เปิดเผยรหัสผ่าน PIN หรือ OTP แก่บุคคลอื่น หากได้รับข้อความที่เร่งให้คลิกลิงก์หรือส่งข้อมูลลับ ควรตรวจสอบแหล่งที่มาโดยตรงผ่านช่องทางที่เชื่อถือได้ นอกจากนี้ควรอัปเดตเบราว์เซอร์และระบบปฏิบัติการอย่างสม่ำเสมอ เพื่อลดความเสี่ยงจากช่องโหว่ที่มีการแก้ไขแล้ว
สำหรับผู้ดูแลระบบ ควรตรวจสอบรุ่น TLS ที่เปิดใช้งาน ปิดโปรโตคอลเก่าที่ไม่ปลอดภัย กำหนดค่าใบรับรองให้ถูกต้อง และบังคับใช้ HTTPS ในเส้นทางที่เกี่ยวข้อง นอกจากนี้ควรพิจารณาการตั้งค่า HSTS คุณสมบัติ Secure และ HttpOnly ของคุกกี้ตามความเหมาะสม ตลอดจนการจัดการกุญแจ การควบคุมสิทธิ์ การบันทึกเหตุการณ์ และการสำรองข้อมูล รายการเหล่านี้ต้องได้รับการตรวจสอบตามขอบเขตระบบ ไม่ใช่เพียงดูจากหน้าเว็บไซต์ภายนอก
การประเมินที่ดีควรระบุวันเวลาที่ตรวจ วิธีการตรวจ ขอบเขตโดเมนหรือระบบที่ครอบคลุม และข้อจำกัดของผลตรวจอย่างชัดเจน หากพบเพียง HTTPS ควรรายงานเฉพาะสถานะการเชื่อมต่อที่ตรวจพบ ไม่ควรขยายผลไปถึงการรับรองใบอนุญาตหรือความปลอดภัยของฐานข้อมูลโดยไม่มีหลักฐานเพิ่มเติม
มาตรฐาน TLS และแหล่งอ้างอิงสำหรับตรวจสอบความปลอดภัยเว็บไซต์
แนวทางของ OWASP Transport Layer Security Cheat Sheet อธิบายหลักการกำหนดค่า TLS การเลือกโปรโตคอลที่เหมาะสม และการหลีกเลี่ยงการตั้งค่าที่ไม่ปลอดภัย ผู้ดูแลระบบควรพิจารณา TLS รุ่นที่ยังได้รับการสนับสนุนตามแนวทางปัจจุบัน โดยทั่วไป TLS 1.3 เป็นตัวเลือกที่เหมาะสม และ TLS 1.2 อาจใช้เมื่อจำเป็นต่อความเข้ากันได้ ทั้งนี้ควรปิดรุ่นเก่าที่ไม่ปลอดภัยและตรวจสอบการตั้งค่าตามสภาพแวดล้อมจริง
แนวทางด้านความปลอดภัยของแอปพลิเคชันยังให้ความสำคัญกับการป้องกันข้อมูลที่จัดเก็บ การควบคุมสิทธิ์ และการจัดการความเสี่ยงตลอดวงจรชีวิตของระบบ ผู้ใช้ทั่วไปไม่จำเป็นต้องตรวจสอบค่าทางเทคนิคทุกค่า แต่ควรเข้าใจว่าความปลอดภัยเกิดจากหลายมาตรการที่ทำงานร่วมกัน ได้แก่ โปรโตคอลที่เหมาะสม ใบรับรองที่ตรวจสอบได้ การตั้งค่าเซิร์ฟเวอร์ที่ถูกต้อง และกระบวนการจัดการข้อมูลที่มีความรับผิดชอบ
สำหรับการตรวจสอบใบอนุญาตหรือสถานะทางกฎหมาย ควรแยกกระบวนการนี้ออกจากการตรวจ TLS โดยสิ้นเชิง ใบรับรองดิจิทัลเป็นเครื่องมือทางเทคนิคสำหรับการเชื่อมต่อ ไม่ใช่ใบอนุญาตประกอบกิจการ การยืนยันสถานะทางกฎหมายต้องอาศัยข้อมูลจากหน่วยงานกำกับดูแลที่เกี่ยวข้อง และต้องตรวจสอบให้ชื่อผู้ให้บริการกับเอกสารตรงกัน การแยกประเด็นเช่นนี้ช่วยให้การประเมินยึดหลักฐานและไม่กล่าวอ้างเกินข้อเท็จจริง
สรุป การเข้ารหัส คาสิโนออนไลน์ เช็กอะไรบ้างก่อนเชื่อว่าปลอดภัย?
บทสรุป: การเข้ารหัสเป็นองค์ประกอบสำคัญของการปกป้องข้อมูลบนเว็บไซต์ แต่ไม่ใช่หลักฐานรับรองความน่าเชื่อถือทั้งหมด สำหรับ ufa88s การตรวจสอบควรเริ่มจาก HTTPS ชื่อโดเมนและใบรับรอง ก่อนพิจารณาข้อมูลผู้ให้บริการ นโยบายความเป็นส่วนตัว และมาตรการจัดการข้อมูลเพิ่มเติม หากหลักฐานยังไม่เพียงพอ ควรระบุว่ายังไม่สามารถยืนยันได้ แทนการสรุปว่าเว็บไซต์ปลอดภัยจากสัญลักษณ์ทางเทคนิคเพียงอย่างเดียว
คำถามที่พบบ่อยเกี่ยวกับ การเข้ารหัส คาสิโนออนไลน์
การเข้ารหัส คาสิโนออนไลน์ คืออะไร?
เป็นการปกป้องข้อมูลระหว่างการรับส่งผ่านเครือข่าย โดยเว็บไซต์ที่ใช้ HTTPS จะอาศัย TLS เพื่อช่วยรักษาความลับและความถูกต้องของข้อมูลระหว่างทาง รวมถึงตรวจสอบตัวตนของเซิร์ฟเวอร์ตามเงื่อนไขของใบรับรองและการตั้งค่าที่ใช้งานจริง
เว็บไซต์ที่มี HTTPS ปลอดภัยแน่นอนหรือไม่?
ไม่แน่นอน HTTPS ช่วยปกป้องการเชื่อมต่อ แต่ไม่ได้รับรองว่าเว็บไซต์เป็นผู้ให้บริการที่ถูกต้องตามกฎหมาย ไม่มีการหลอกลวง หรือจัดเก็บข้อมูลอย่างเหมาะสม ผู้ใช้ควรตรวจชื่อโดเมน ข้อมูลผู้ให้บริการ และนโยบายที่เกี่ยวข้องเพิ่มเติม
การเข้ารหัส คาสิโนบนเว็บ ตรวจสอบได้จากตรงไหน?
เริ่มจากแถบที่อยู่ของเบราว์เซอร์ ตรวจสอบ HTTPS และคำเตือนการเชื่อมต่อ จากนั้นเปิดรายละเอียดใบรับรองเพื่อตรวจชื่อโดเมนและวันหมดอายุ หากต้องการตรวจรุ่น TLS และการตั้งค่าเชิงลึก ควรใช้เครื่องมือประเมินทางเทคนิคที่เหมาะสม
HTTPS กับ SSL แตกต่างกันอย่างไร?
HTTPS คือการสื่อสาร HTTP ผ่านการเชื่อมต่อที่ปกป้องด้วย TLS ส่วน SSL เป็นโปรโตคอลรุ่นเก่าที่มีช่องโหว่และไม่ควรใช้ในระบบสมัยใหม่ แม้จะยังพบคำว่า SSL Certificate ในภาษาทั่วไป แต่ควรตรวจสอบการตั้งค่า TLS ที่ใช้งานจริง
ใบรับรองดิจิทัลยืนยันว่าเว็บไซต์ได้รับใบอนุญาตหรือไม่?
ไม่ยืนยัน ใบรับรองช่วยตรวจสอบความสัมพันธ์ระหว่างชื่อโดเมนกับกุญแจตามระบบความเชื่อถือของเบราว์เซอร์ ไม่ใช่ใบอนุญาตประกอบกิจการ การตรวจใบอนุญาตต้องอาศัยข้อมูลจากหน่วยงานกำกับดูแลที่เกี่ยวข้องและตรวจสอบความตรงกันของชื่อผู้ให้บริการกับเอกสาร
การเข้ารหัสป้องกันข้อมูลรั่วไหลได้ทั้งหมดหรือไม่?
ไม่ได้ การเข้ารหัสระหว่างทางไม่สามารถป้องกันทุกกรณี เช่น อุปกรณ์ติดมัลแวร์ เซิร์ฟเวอร์ถูกเจาะ การกำหนดสิทธิ์ผิดพลาด หรือการนำข้อมูลไปใช้โดยไม่เหมาะสม การรักษาความปลอดภัยต้องใช้มาตรการหลายชั้นทั้งด้านเทคนิคและการบริหารจัดการข้อมูล
ควรทำอย่างไรเมื่อเบราว์เซอร์แจ้งเตือนใบรับรอง?
ควรหยุดกรอกข้อมูล ตรวจชื่อโดเมนและสาเหตุของคำเตือน และหลีกเลี่ยงการข้ามคำเตือนโดยไม่ทราบสาเหตุ หากไม่สามารถยืนยันปลายทางได้ ให้ปิดหน้าเว็บและตรวจสอบ URL จากแหล่งที่เชื่อถือได้ก่อนดำเนินการต่อ
แหล่งข้อมูลอ้างอิง
- OWASP — Transport Layer Security Cheat Sheet: แนวทางการตั้งค่า TLS ใบรับรอง และการปกป้องข้อมูลระหว่างทาง
- OWASP Developer Guide — Protect Data: แนวทางการปกป้องข้อมูลระหว่างรับส่งและข้อมูลที่จัดเก็บ
- UK Government — How to spot a fake website: แนวทางสังเกตเว็บไซต์ปลอมและตรวจสอบความผิดปกติ
- OWASP — Web Service Security Cheat Sheet: แนวทางความปลอดภัยสำหรับการสื่อสารระหว่างบริการเว็บ